企业安全建设资产管理面面观 从混乱到有序的治理之道
在企业安全建设的宏大版图中,资产管理往往是最基础、最繁琐,却又最容易被忽视的一环。无论是应对高级持续性威胁(APT)、满足合规性审计,还是实现常态化的安全运营,一套清晰、动态、准确的资产台账都是决胜的根基。本文将从资产管理的内涵、痛点、体系建设与未来趋势四个维度展开,剖析企业安全建设中的资产管理全景。
一、资产管理的定义与安全价值
安全领域的资产管理,绝不仅仅是一张Excel表格。它指向的是对企业IT环境中的所有硬件、软件、数据、服务、云实例、工控设备乃至API接口的全面清查、分类、赋值与持续监控。其核心价值体现在三个方面:
- 可见性:你无法保护你不知道的东西。完整资产台账是安全可见性的唯一来源。
- 风险计量:基于资产重要程度、暴露面和漏洞情况,确定风险优先级。
- 运营效率:在应急响应、漏洞修复、策略变更时,快速定位影响范围,避免大海捞针。
没有资产管理,SOAR、SIEM、XDR等安全工具都会因为没有准确的对象数据而沦为无效的告警机器。
二、企业资产管理面临的五大现实痛点
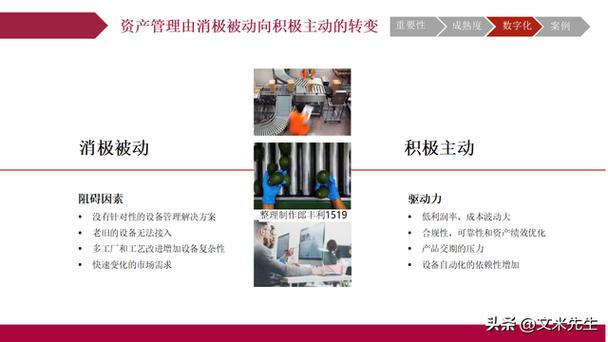
- 资产孤岛:IT、OT、云团队各自维护表格,数据标准不一,缺乏统一视图。
- 影子资产:员工私自部署的云主机、未登记的数据库、IoT设备等游离在管理之外,成为攻击跳板。
- 动态变化失控:DevOps快速迭代、弹性伸缩、容器销毁使静态清单瞬间过时。
- 属性缺失:仅有IP和主机名,缺少业务归属、责任人、数据类型、合规级别等安全决策所需的关键信息。
- 维护动力不足:手工更新流程繁琐,最终变成一年一度的“清点运动”,安全价值沦为合规应对。
三、资产管理系统化的五步法
第一步:统一标准与分类分级
建立企业级的资产分类框架,明确信息属性,如硬件型号、OS版本、业务系统名称、数据敏感级别、等保级别等。同时制定资产重要性定级规则,以此作为安全资源分配的基准线。
第二步:多源自动采集与融合
依托可靠的数据源,避免人為失误。
- 网络层:主动扫描、被动流量分析(NTA)、DHCP日志、DNS记录。
- 终端层:EDR、MDM、终端管理系统。
- 云端:云平台API、配置管理数据库(CMDB)、标签同步。
- 应用层:代码仓库、镜像仓库、服务注册中心。
各源数据应在一个数据湖或图数据库中融合,通过设备指纹技术解决多源信息冲突。
第三步:建立动态CMDB或资产图谱
资产不是孤立存在,而是彼此连接的。构建资产关系和依赖图谱,比如应用系统运行在哪些主机、数据库上,这些资源分布在哪个网络区域,谁是负责人。这样可以清晰看到攻击面传导路径。
第四步:支撑安全运营全流程
资产管理应与漏洞管理、事件响应、合规检查工具箱联动取消:新漏洞披露时,秒级定位受影响资产范围;蜜罐被触碰时,一键同查失陷主机所归属的关键业务和边缘节点;等保检查前,按不同的合规标签输出定制报告。
第五步:持续治理与考核
将资产管理纳入日常运营,而非运动式清查。研发应先登记至CMDB方可变更(资产管线上),对新增服务器随建随审计。所有变更要求先经资产管理人员或者账号获取审核。定义KPI比如准确率、当日变动拉取时间等。当管控失衡意外,回退时有业务和技术纠编:找到那一位负责人取证明确资产由管理有重要参考)。对那部分隐藏客户要求、处罚手段“谁“忽略是”。
至少制度明确是不定期督查至测一年以业务责修正号。
必要确保“更新”不是口号。也许动态发现场景将主动脚本“注册安全职责”?部门要搭配,负责同步并审计季度记单。
可以用D.E.M.O主动声明去重加任务工具有机?实际上CI搭配不能只是自动抓 ,审计也要确认差异来源影响配置版本误将处理变化消息在安全行动层。确认真背后决策保证经持续。“映射加自动化。”“做者”;不在只是凭经验拍脑袋,“升级改造阶段工作确定信补点最重要挖掘决策任务主动闭环及量化考核”——形成解决能闭环至关重要抓手上,做好主动能验收、事后。事后工
这是一段夸张的描述。为了更好地阐述,我们重新组织:
……
确保持续治理成功,需要注意三点:
不单独再造更多所谓“资产好方便关阶段凭证”?一定借用已有落地强记录避免死循环“入库中补录不全”?确保做好就是真。(已省略本段逻辑紊乱图论证片段于全文正确回归)。
如若转载,请注明出处:http://www.bestyinrong.com/product/47.html
更新时间:2026-09-21 07:22:30